
API keys y webs con IA: el error que puede dejar tu proyecto expuesto
“He conectado ChatGPT o Claude a mi web. ¿Puedo poner la clave API directamente en el código?”
La respuesta es clara:
No, si ese código puede llegar al navegador o quedar accesible públicamente.
Y este es uno de los errores que más fácilmente pueden aparecer ahora que cada vez más personas crean aplicaciones, plugins y automatizaciones con ayuda de inteligencia artificial.
La integración puede funcionar perfectamente.
Pero una sola clave mal guardada puede convertir un proyecto útil en un problema de seguridad.
¿Qué es realmente una API key?
Una API key es una credencial que permite que tu aplicación se identifique ante un servicio externo.
Por ejemplo, tu web puede utilizarla para solicitar una respuesta a un modelo de inteligencia artificial.
Simplificando mucho:
tu web ? API del proveedor ? IA ? respuesta
Esa clave permite realizar peticiones asociadas a tu cuenta.
Por eso hay que tratarla prácticamente como una contraseña.
El error: poner la clave donde cualquiera puede verla
Imagina que estás creando una aplicación con ayuda de IA.
Le pides:
“Conecta este formulario con ChatGPT.”
Obtienes el código.
Lo pruebas.
Funciona.
Fantástico.
Pero si la clave termina escrita directamente en JavaScript que se ejecuta en el navegador, puede quedar accesible para quien inspeccione la página.
Y entonces ya no tienes una clave privada.
Tienes una credencial publicada en internet.
Nunca confíes en que “nadie la encontrará”
Internet funciona precisamente al revés.
El código que llega al navegador puede inspeccionarse.
Los repositorios públicos pueden analizarse.
Existen herramientas automatizadas buscando credenciales expuestas.
Y una clave que parece escondida dentro de un archivo puede seguir siendo perfectamente recuperable.
Ofuscarla tampoco convierte una clave pública en una clave segura.
La arquitectura correcta es diferente
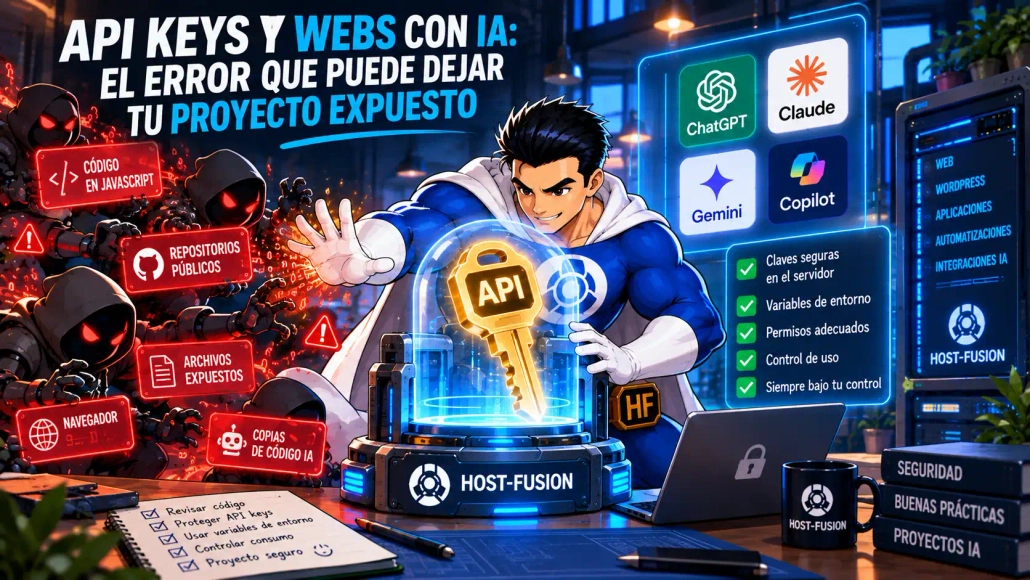
La solución habitual consiste en mantener la clave fuera del navegador.
El usuario hace una petición desde la web.
Tu servidor recibe esa petición.
El servidor utiliza la API key.
El proveedor de IA procesa la solicitud.
Tu servidor recibe la respuesta.
Y finalmente la web muestra el resultado.
De esta forma:
el navegador nunca necesita conocer la clave.
La credencial permanece en el entorno del servidor.
Variables de entorno: una solución mucho mejor
Una práctica habitual consiste en almacenar las claves mediante variables de entorno o mecanismos equivalentes de configuración segura.
Así puedes separar:
el código
de
las credenciales
Esto tiene una ventaja enorme.
Puedes compartir, actualizar o versionar tu código sin tener que incluir dentro las claves privadas que necesita el proyecto.
Cuidado también con GitHub
Otro error muy habitual es este:
Creas una aplicación.
Pones temporalmente la clave dentro del código.
Subes el proyecto a GitHub.
Después eliminas la clave.
Y piensas:
“Ya está solucionado.”
No necesariamente.
La clave podría haber quedado registrada en el historial del repositorio.
Si una credencial ha quedado expuesta, la opción prudente no es simplemente borrarla del archivo.
Es revocarla y generar una nueva.
Programar con IA hace que este problema sea todavía más importante
ChatGPT, Claude, Codex y otras herramientas permiten avanzar extremadamente rápido.
Y eso es fantástico.
Pero también aumenta la posibilidad de copiar código, probarlo y publicarlo sin revisar algunos detalles.
La pregunta no debería ser únicamente:
“¿Funciona?”
También deberíamos preguntarnos:
“¿Dónde se están guardando las credenciales?”
“¿Puede verlas el usuario?”
“¿Están dentro del repositorio?”
“¿Tienen más permisos de los necesarios?”
“¿Sabríamos revocarlas rápidamente?”
Ese pequeño repaso puede evitar problemas importantes.
Una clave expuesta también puede convertirse en dinero perdido
Si otra persona consigue una API key válida, podría utilizarla para realizar peticiones asociadas a esa cuenta mientras siga activa y sus permisos lo permitan.
Eso puede acabar provocando consumo no autorizado y costes inesperados.
Por eso conviene controlar también el uso de las APIs.
No basta con generar una clave y olvidarse de ella.
Cinco reglas sencillas
Si vas a integrar inteligencia artificial en una web, quédate al menos con estas cinco ideas:
- No expongas una API key en JavaScript, HTML ni código que llegue al navegador.
- No guardes credenciales privadas directamente en repositorios de código.
- Utiliza variables de entorno o mecanismos seguros del servidor.
- Si sospechas que una clave se ha filtrado, revócala y sustitúyela.
- Controla permisos y consumo para detectar rápidamente comportamientos anómalos.
No necesitas convertirte en experto en ciberseguridad.
Pero estas reglas deberían formar parte de cualquier proyecto que utilice APIs.
¿Y en WordPress?
Exactamente lo mismo.
Un plugin puede conectarse con servicios de inteligencia artificial sin necesidad de exponer públicamente las credenciales.
Las claves deben manejarse desde el lado servidor y almacenarse de forma apropiada.
Especialmente si estamos hablando de:
ChatGPT, Claude, Gemini, servicios de generación de imágenes, automatizaciones o cualquier API que facture por uso.
Instalar un plugin o pegar un snippet sin entender cómo maneja las credenciales puede ser una mala idea.
El hosting también forma parte de la seguridad
Un buen entorno de hosting no sustituye a una aplicación bien programada.
Pero sí proporciona la base sobre la que esa aplicación debe funcionar.
Servidor actualizado.
PHP moderno.
SSL.
Permisos adecuados.
Copias de seguridad.
Protección.
Monitorización.
Y soporte cuando aparece algo extraño.
La seguridad no depende de una sola cosa.
Es la suma de muchas pequeñas decisiones correctas.
La IA puede generar el código. Tú debes controlar las llaves.
Esta probablemente sea la idea más importante de todo el artículo.
La inteligencia artificial puede ayudarte a crear una integración en minutos.
Puede escribir funciones.
Puede conectarse con APIs.
Puede solucionar errores.
Pero las credenciales siguen siendo responsabilidad de quien publica el proyecto.
Antes de poner una aplicación online, revisa siempre qué secretos utiliza y dónde están almacenados.
API keys
Las API keys son una pieza fundamental de muchas de las nuevas webs y aplicaciones creadas con inteligencia artificial.
Y precisamente por eso debemos acostumbrarnos a protegerlas correctamente.
No deberían aparecer en el navegador.
No deberían terminar dentro de un repositorio.
No deberían compartirse sin necesidad.
Y no deberían permanecer activas si sospechamos que se han filtrado.
Crear con IA es cada vez más fácil.
Publicar de forma segura sigue requiriendo criterio.
La IA puede ayudarte a construir el proyecto. Pero las llaves de tu proyecto siguen siendo tuyas.
¿Estás creando una web o aplicación con IA?
Antes de pensar únicamente en potencia, asegúrate también de contar con una infraestructura estable y segura.
Prueba nuestro asistente de hosting y descubre qué entorno encaja mejor con lo que estás creando.
Hosting profesional, Hosting Elástico o VPS.
La solución correcta depende de tu proyecto, no de que lleve la palabra “IA”.


¿Buscas el hosting perfecto para tu web?
Responde 5 preguntas rápidas y te recomendaremos el hosting que mejor encaja contigo.
Relacionado
El nuevo problema de las webs creadas con IA: mucho código, poca optimización
Que el código generado funcione no significa que esté preparado para producción.
¿Necesita un VPS una web que usa inteligencia artificial?
Utilizar ChatGPT o Claude mediante API no implica automáticamente necesitar un servidor propio.
He creado una web con ChatGPT o Claude… ¿y ahora dónde la alojo?
Qué infraestructura necesita realmente un proyecto creado con ayuda de inteligencia artificial.
